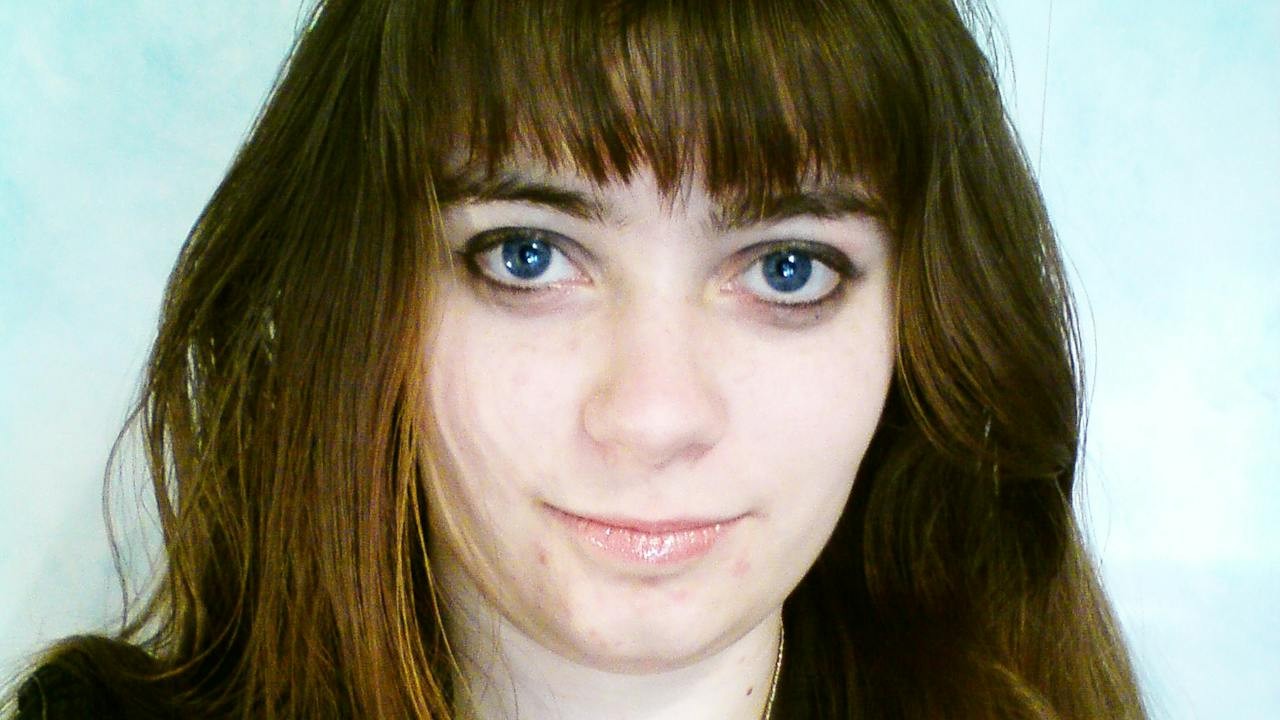
Victoria Dubranova sidder i november 2026 i fængsel i Los Angeles, to år efter at hun forsvandt fra en bus på vej mod Rusland og et liv blandt russiske hackere.
Den ukrainske kvinde er ifølge amerikanske anklagere et eksempel på de løst tilknyttede hacktivister, som udfører og promoverer angreb mod vestlige virksomheder og kritisk infrastruktur. Hendes historie er blevet rekonstrueret af TV 2 gennem overvågning af Telegram-chats, offentlige profiler og kontakt til hendes russiske samarbejdspartner.
Netværkene bag de russiske cyberangreb
Dubranova arbejdede for grupperne Cyber Army of Russia Reborn, kaldet CARR, NoName057(16) og senere Z-Pentest. Grupperne har haft forskellige opgaver, men har også delt medlemmer og metoder.
NoName057(16) blev ifølge USA's justitsministerium skabt omkring det russiske center CISM, som præsident Vladimir Putin beordrede oprettet i 2018. Frivillige kunne downloade programmet DDoSia og lade deres computere deltage i overbelastningsangreb, hvor hjemmesider oversvømmes med trafik og går ned. De mest aktive deltagere modtog betaling i kryptovaluta.
CARR gik længere. Amerikanske anklagere mener, at gruppen blev styret af en agent fra Ruslands militære efterretningstjeneste GRU med dæknavnet Cyber_1ce_Killer. Googles sikkerhedsselskab Mandiant vurderer, at han sandsynligvis kom fra enhed 74455, bedre kendt i Vesten som Sandworm.
Den nu 42-årige Julia Pankratova var talsperson for CARR og er i dag talsperson for Z-Pentest og Z-Alliance. EU og Storbritannien indførte sanktioner mod hende i juli 2026, mens amerikanske myndigheder har udlovet en dusør på to millioner dollars for oplysninger, der kan føre til hendes anholdelse.
»Jeg vil have, at hele verden får at vide, hvordan USA og Ukraine lagde en fælde for hende,« skrev Pankratova i en mail til TV 2 om Dubranovas forsvinden.
Fra IT-studerende til digital frontsoldat
Victoria Dubranova blev født i Dnipro i 1991. Hun tog kurser i grafik, design og programmering på den tekniske skole IT Step og kunne have søgt ind i Ukraines voksende IT-branche. I stedet støttede hun Rusland efter invasionen i 2022.
Hun blev ifølge Pankratova rekrutteret gennem en russisksproget onlinechat for fjernarbejde. Fra november 2022 samarbejdede hun regelmæssigt med CARR, som på det tidspunkt ifølge amerikanske myndigheder havde omkring 100 medlemmer, heraf flere mindreårige.
Dubranova lavede især grafik og videoer og blev betalt fra opgave til opgave. Hendes tekniske uddannelse og kendskab til sociale medier gjorde hende nyttig for en gruppe, som både ville skabe skade og sprede frygt.
De første angreb ramte blandt andet en ukrainsk portal for mad, tøj og medicin, en rumænsk hjemmeside, en lufthavn i Missouri og en hjemmeside for amerikanske krigsveteraner. Senere krævede gruppens GRU-forbindelse mere destruktive handlinger, fordi overbelastningsangreb ikke efterlod varige skader.
Angreb på vand, fødevarer og energi
CARR-medlemmerne fik en manual til industrielle styresystemer. Ifølge anklageskriftet brød de herefter ind i et europæisk spildevandsanlæg, et mejeri i Californien og et vandværk i Texas, hvor en ukendt mængde drikkevand løb over fra lagertankene.
Ved et olie- og gasselskab i Colorado ændrede hackerne kemikaliesammensætningen i oliebrønde. Interne chatbeskeder viser ifølge anklagerne, at medlemmer diskuterede at slå alarmer fra, så risikoen for en reel ulykke ville stige.
Flere medlemmer brød senere ud og dannede Z-Pentest med fokus på industriel sabotage. Dubranova oprettede gruppens profil på X den 20. oktober 2024, men fortsatte også sit arbejde for CARR.
Den 1. november 2024 afbrød hackerne kølesystemerne på et kødforarbejdningsanlæg nær Los Angeles. Omkring 900 kilo kød blev fordærvet, giftig ammoniak sivede ud, og området måtte evakueres. Dubranova redigerede ifølge de amerikanske myndigheder videoen, som efterfølgende blev delt på Telegram.
Forsvundet to timer fra den polske grænse
Den 8. november 2024 forlod Dubranova Dnipro i bus. Hun ville til Anapa i Rusland og bo hos Pankratova, men måtte rejse mere end 1.500 kilometer via Polen og Belarus for at undgå krigszonen.
To timer før den polske grænse skrev hun, at hun havde det dårligt, at alt snurrede rundt, og at hun var bange. Buschaufføren har ifølge Pankratova fortalt, at en medpassager gav hende noget at drikke og hjalp hende ud. Derefter forsvandt hun.
Hendes navn dukkede først op igen i en pressemeddelelse fra USA's justitsministerium i december 2025. Hun afventer nu sin retssag som indsat nummer 93442-511 i Metropolitan Detention Center i Los Angeles. Det er ikke offentligt kendt, hvordan hun kom fra bussen til USA.
Danmark er et tilbagevendende mål
Dubranovas forsvinden standsede ikke netværkene. Forsvarets Efterretningstjeneste mener, at Z-Pentest stod bag angrebet på Tureby-Alkestrup Vandværk syd for Køge den 18. december 2024. Vandtrykket blev manipuleret, men der opstod ingen skader.
Z-Pentest har også taget ansvaret for angreb på europæiske kølediske og Danfoss i efteråret 2026. NoName057(16) har gennem flere år udført overbelastningsangreb mod danske hjemmesider.
TV 2 har registreret mere end 30 Telegram-opslag på et år, hvor grupperne påstår at have ramt danske mål. Opslagene omfatter hjemmesider, overvågningskameraer og industriudstyr. Det kan ikke altid verificeres, at de enkelte angreb faktisk fandt sted.
Politiaktioner har ikke stoppet grupperne
Operation Eastwood ramte NoName057(16) mellem den 14. og 16. juli 2025. Europol og amerikanske og ukrainske myndigheder gennemførte 24 ransagninger og 13 afhøringer, angreb mere end 100 servere, anholdt to personer og advarede over 1.000 medlemmer om mulig straf.
Angrebene fortsatte alligevel. I marts 2026 anholdt spansk politi en italiensk mand, som ifølge myndighederne samarbejdede med Pankratova og Z-Pentest og forsøgte at rekruttere nye medlemmer med betaling i kryptovaluta.
Sagen viser, at cybertruslen ikke kun kommer fra statslige specialister. Den hviler også på betalte hjælpere, grafikere og teknisk dygtige frivillige, som kan arbejde langt fra Rusland. For private virksomheder gør det sikring af industrielle systemer, adgangskontrol og tidlig opdagelse af indbrud til en direkte forretningsrisiko.
Ofte stillede spørgsmål
Hvem er Victoria Dubranova?
Hun er en ukrainsk kvinde fra Dnipro, som amerikanske anklagere beskriver som medarbejder for flere prorussiske hackergrupper. Hun afventer retssag i Los Angeles.
Hvilke danske mål er blevet nævnt?
Forsvarets Efterretningstjeneste forbinder Z-Pentest med angrebet på Tureby-Alkestrup Vandværk i december 2024. Gruppen har også taget ansvaret for et angreb på Danfoss i efteråret 2026.
Er hackerne en del af den russiske stat?
Amerikanske anklagere mener, at en GRU-agent styrede CARR. Andre deltagere var løst tilknyttede hacktivister, der arbejdede for betaling eller af politisk overbevisning.